Menú

BackPyme

Servicio de copias de seguridad gestionadas y anti-ransomware que garantiza la continuidad del negocio mediante recuperaciones rápidas y servidores de préstamo en caso de fallo crítico.

LockPyme

Ciberseguridad gestionada (SOC) diseñada para pymes que vigila continuamente los sistemas para detectar intrusiones y comportamientos anómalos antes de que sea demasiado tarde.

LockCorp

SOC avanzado para grandes empresas con protocolos de escalado personalizados, monitorización de la Dark Web e integraciones a medida para proteger infraestructuras complejas.

Enigma (IA Cognitiva)

Inteligencia Artificial de desarrollo propio que amplifica la capacidad de los analistas, aportando contexto, memoria y capacidad de anticipación ante amenazas modernas.

Auditoría de Active Directory y M365

Análisis profundo y securización de infraestructuras Microsoft para corregir configuraciones inseguras y reducir el riesgo real de ataques de ransomware o phishing.

Preparación para el ENS

Acompañamiento integral, técnico y documental, para la adecuación al Esquema Nacional de Seguridad (RD 311/2022), asegurando una certificación sólida y mantenible.

DFIR (Respuesta a Incidentes)

Respuesta rápida y forense ante incidentes de seguridad para contener ataques, preservar evidencias de forma legal y analizar la causa raíz de la intrusión.

DFIR (Respuesta a Incidentes)

Respuesta rápida y forense ante incidentes de seguridad para contener ataques, preservar evidencias de forma legal y analizar la causa raíz de la intrusión.

Nuestros Servicios

BackPyme

Servicio de copias de seguridad gestionadas y anti-ransomware que garantiza la continuidad del negocio mediante recuperaciones rápidas y servidores de préstamo en caso de fallo crítico.

LockPyme

Ciberseguridad gestionada (SOC) diseñada para pymes que vigila continuamente los sistemas para detectar intrusiones y comportamientos anómalos antes de que sea demasiado tarde.

LockCorp

SOC avanzado para grandes empresas con protocolos de escalado personalizados, monitorización de la Dark Web e integraciones a medida para proteger infraestructuras complejas.

Enigma (IA Cognitiva)

Inteligencia Artificial de desarrollo propio que amplifica la capacidad de los analistas, aportando contexto, memoria y capacidad de anticipación ante amenazas modernas.

Auditoría de Active Directory y M365

Análisis profundo y securización de infraestructuras Microsoft para corregir configuraciones inseguras y reducir el riesgo real de ataques de ransomware o phishing.

Preparación para el ENS

Acompañamiento integral, técnico y documental, para la adecuación al Esquema Nacional de Seguridad (RD 311/2022), asegurando una certificación sólida y mantenible.

DFIR (Respuesta a Incidentes)

Respuesta rápida y forense ante incidentes de seguridad para contener ataques, preservar evidencias de forma legal y analizar la causa raíz de la intrusión.

Contacto

Contacta con el equipo para resolver dudas, pedir información técnica detallada sobre nuestros servicios de seguridad o solicitar una auditoría a tu medida.

Active Directory

Qué es Active Directory y M365

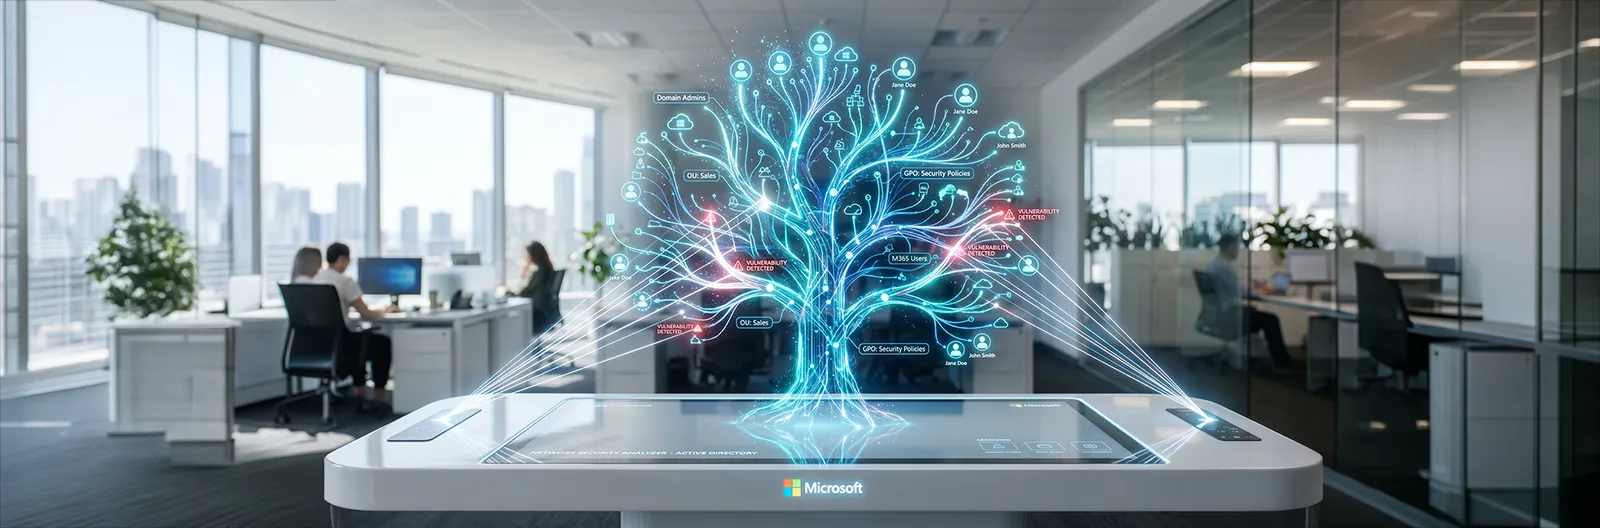
La Auditoría de Active Directory y Microsoft 365 es una inspección profunda del núcleo operativo de tu empresa: las identidades, los accesos y los permisos. Dado que estos sistemas gestionan quién entra y qué puede hacer cada empleado, son el objetivo número uno de cualquier ciberataque. Este servicio escanea meticulosamente toda tu infraestructura (tanto local como en la nube) para sacar a la luz cuentas huérfanas, privilegios excesivos, contraseñas débiles y fallos de configuración heredados que pasan desapercibidos en el día a día, pero que suponen una puerta abierta de par en par para los ciberdelincuentes.

El verdadero valor de esta auditoría es el bastionado (hardening) preventivo de tus sistemas. No nos limitamos a entregarte una lista de problemas; te proporcionamos una radiografía exacta y una hoja de ruta priorizada para fortificar tu entorno. Al aplicar el principio de "mínimo privilegio" y auditar políticas críticas (como el acceso condicional y el doble factor de autenticación en M365), bloqueamos los movimientos laterales de posibles atacantes e impedimos que un virus o un intruso escale privilegios para tomar el control total. El resultado es una arquitectura limpia, robusta y completamente blindada desde sus cimientos.
Conceptos clave

Análisis de Privilegios Excesivos

Identificación y reducción de permisos administrativos innecesarios para garantizar que cada usuario tenga solo el acceso que realmente necesita.

Higiene y Limpieza de Cuentas

Detección de perfiles inactivos, usuarios de exempleados o cuentas de servicio huérfanas que representan un riesgo crítico de intrusión.

Detección de configuraciones inseguras

Búsqueda exhaustiva de fallos de seguridad ocultos y configuraciones obsoletas tanto en el Active Directory local como en Azure AD (Entra ID).

Fortificación de Microsoft 365

Revisión técnica de accesos condicionales, políticas de compartición de archivos, configuraciones de correo electrónico y correcta implementación de MFA.

Plan de Remediación Accionable

Entrega de un informe táctico y priorizado con los pasos técnicos exactos para parchear y solucionar cada vulnerabilidad encontrada.
Multitrain - Empresa de Ciberseguridad
Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.